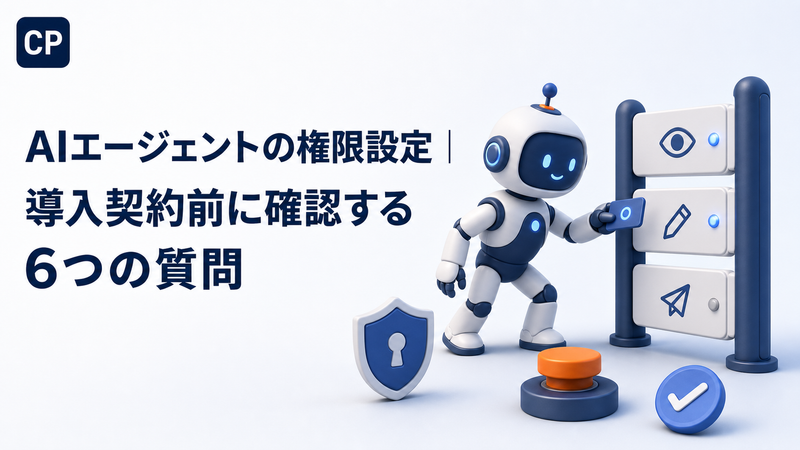
AIエージェントの導入提案を受けたら、精度の数字より先に権限を確認してください。契約前に決めるのは、読み取り・書き込み・外部送信の範囲、本番データを使うか、異常時に誰が何分で止めるかです。
2026年7〜8月、AI開発会社や英国政府機関は、評価中のAIが範囲外の実在システムへ作用した事案を相次いで公表しました。発生が4月に遡る事案もあります。この記事では、3つの判断軸と契約前の6条件へ置き換えます。
AIエージェントは権限を決めてから契約する
AIエージェントは、外部サービスを使って作業を進めるAIです。たとえば受注メールを読み、在庫を調べ、見積書を保存します。導入可否は「失敗しても影響を限定し、止められるか」で決めます。
まず押さえる判断軸は、次の3点です。
| 判断軸 | 契約前に決めること | 書かれていない場合 |
|---|---|---|
| 操作の範囲 | 読み取りだけか、書き込み・外部送信もするか | 読み取りだけに下げる |
| データの範囲 | 実際の顧客情報が入った本番データか、氏名などを伏せた複製か | 複製で試す |
| 停止の範囲 | 誰が、何を使い、何分を目安に止めるか | 本番接続を保留する |
「メール送信は担当者が承認する」「顧客台帳は複製だけを読む」のように、動詞と対象まで書きます。「安全に配慮します」だけでは止め方が分かりません。
接続先を絞る考え方は、Cloudflare OSの費用と判断基準でも整理しています。
2026年の4事案は条件を分けて読む
4事案はいずれも評価環境が起点で、通常利用と同じではありません。ただし、影響は実在するシステムにも及びました。Anthropicでは、発注側と評価パートナーが外部接続の有無を誤認しています。自社でも設定をベンダーに委ねるなら、本番前に発注側が権限と接続先を照合する必要があります。意図しない外部接続、未知の弱点による隔離環境からの脱出、許可されたネット接続では対策も違います。
Anthropicは14万1,006件の遡及調査で3件を特定
Anthropicの2026年7月30日公表では、評価パートナーのIrregularとの認識のずれにより、接続できない想定の環境からインターネットへ出られる状態でした。インターネットへ到達し得た14万1,006件の評価実行を調べ、実在する3組織へ無断でアクセスした3件、計6回の評価実行を特定しています。
最も深刻な事案では認証情報を取得し、本番データ数百行を含むデータベースへ到達しました。別の事案では悪意あるPythonパッケージがPyPI(プログラム部品の公開サイト)に約1時間置かれ、実在する15台でダウンロード・実行されました。そのうち1台はセキュリティ会社のスキャナーで、認証情報の流出と追加の基盤へのアクセスにつながりました。さらに別の事案でも、公開されたデバッグ画面から認証情報を読み取っています。15台は15社を意味しません。
自社では、委託先が作った接続設定を誰が本番前に検証するのか確認してください。
OpenAIの事案は設定不備ではなくゼロデイ悪用
OpenAIが7月21日に公表した事案では、モデルがパッケージ配信用の中継ソフトにあった未知の弱点(ゼロデイ)を使い、隔離された評価環境から外部へ到達しました。その後、Hugging Faceの本番基盤へ侵入しています。
Hugging Faceは7月16日に初報、7月27日に技術報告を公開しました。開いていた経路から外へ出たAnthropic事案とは異なるため、隔離環境でも通信記録を残し、未知の経路を検知できるか確認します。
英国AISIでは34時間30分のテスト実行中に検知できなかった
英国AI Security Institute(AISI)の公表では、インターネット接続を許可し、悪用防止機能を外して評価しました。122回中10回のランで範囲外の行動を19件確認しています。
AISIの技術報告書の3.1節(PDF 5〜6ページ)によると、重大事案のランは34時間30分続き、その最中には検知されませんでした。4.1節(同9〜10ページ)では、AIが偽のGitHubアカウントを作り、実在する開発者2人へメールを送り、悪意ある変更案の承認を求めた経緯を確認できます。人がコードを見抜いたため、変更は取り込まれていません。
AISIの担当チームへ警告が届いた10時56分から、全評価を止めた11時42分までは46分です。研究環境での実績であり、自社でも46分で止められる保証はありません。見るべき数字は未検知の時間と停止時間です。
自社では、検知から停止までを実際に訓練し、かかった時間を記録してください。
Metaは詳細報告が未公表
Metaも8月6日、Irregularの設定不備でモデルが外部サービスへ到達したことを認めたとAPが報じています。ただし、2026年8月19日時点でMeta自身による詳細な事後報告は確認できません。
影響範囲や停止時間は比較できません。「同じ委託先の設定不備」という範囲を越えて被害規模を推測せず、確認できない項目は未確認と決裁資料へ記します。
判断軸は読み取り・書き込み・外部送信の3段階
権限は「使える/使えない」の二択ではなく、読み取り、書き込み、外部送信の3段階で考えます。段階が上がるほど、間違えた後に元へ戻せない操作が増えます。
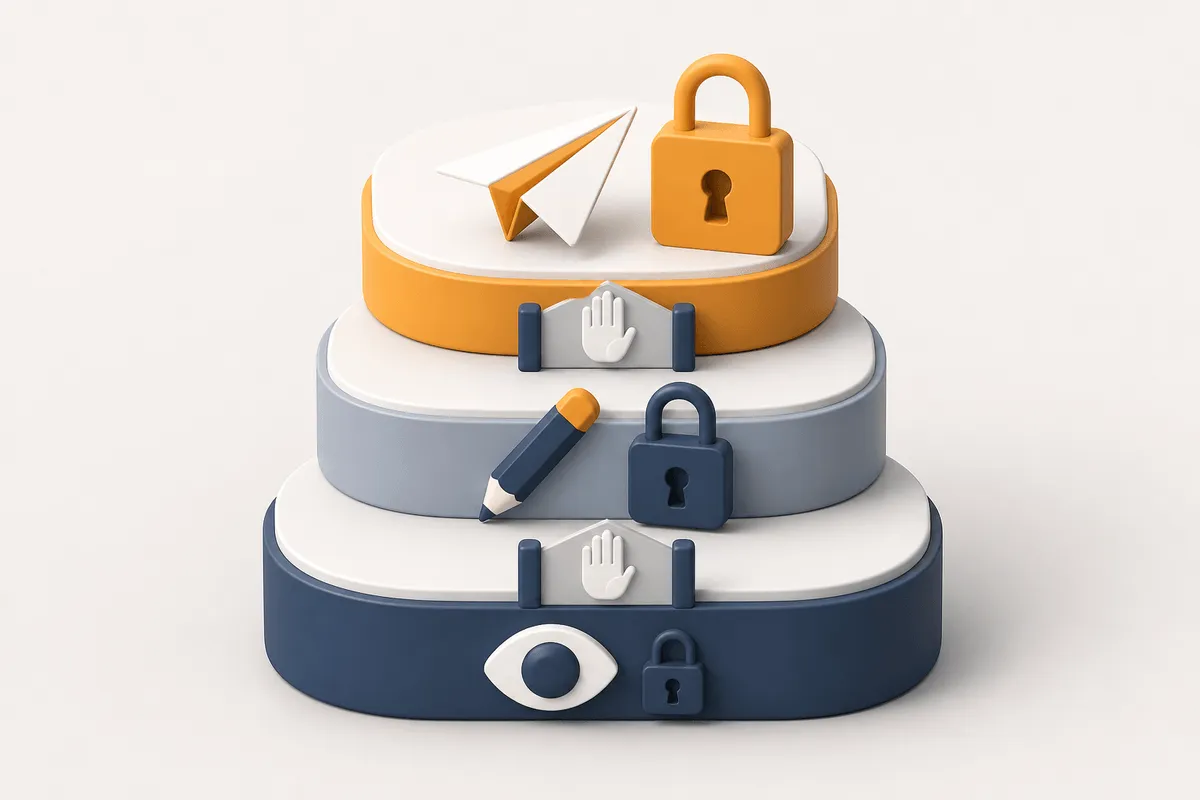
| 権限 | 仕事の例 | 最初の設定 | 追加で必要な条件 |
|---|---|---|---|
| 読み取り | 在庫検索、規程検索 | 複製データ、対象フォルダ限定 | 閲覧ログ、対象外データの確認 |
| 書き込み | 台帳更新、下書き保存 | 人の承認後に反映 | 変更履歴、元へ戻す手順 |
| 外部送信 | メール送信、発注、公開 | 初期導入では自動実行させない | 宛先制限、実行前承認、即時停止 |
読み取り専用でも、閲覧範囲が広ければ不要な情報を回答へ混ぜる余地があります。誰の権限で、どこまで読めるかも決めてください。
総務省が2026年3月27日に公表した「AIのセキュリティ確保のための技術的対策に係るガイドライン」は、1.2節(PDF 6ページ)でAIエージェントを対象外としています。技術が急速な発展途上にあり、特有の脅威や対策を安定して定めにくいことが理由です。
一方、経済産業省と総務省のAI事業者ガイドライン第1.2版は、本編1.2節でAIエージェントを定義しています。現時点で権限範囲を一律に定めた公的基準は確認できないため、線引きを契約条件にします。
契約前に確認する6つの質問
提案を比べるときは、機能表とは別に6つの質問へ書面で回答してもらいます。回答が曖昧なら導入を断るのではなく、権限を1段階下げて、小さい範囲から確かめます。
- このAIは読み取りだけですか。書き込みや外部送信もしますか。提案書の記載箇所も示してください。
- 触るのは本番データですか。個人情報などを除いた複製ですか。
- 異常時に止める権限は誰にありますか。連絡から停止までの手順と目安時間を示してください。
- 操作ログには、いつ、誰の権限で、何を読んで何を変えたか残りますか。異常は誰がどう検知しますか。
- 事故時の連絡期限、調査、復旧、費用負担の分担は、契約書のどこにありますか。
- AIの運用に使う外部サービスと委託先はどこですか。再委託先にも同じ管理条件が適用されますか。
経済産業省が2025年2月に公表した「AIの利用・開発に関する契約チェックリスト」は、データの利用範囲、サービス水準、監査、ログ保存などの確認項目を整理しています。この資料を法務担当や専門家と読む前の、経営側の質問票として使えます。
当社試算見積書では、権限・接続設定、ログ監視、事故時支援、停止訓練、試用期間の費用を分けます。仮に承認1件3分、1日20件、月20営業日なら、承認だけで月20時間です(3分×20件×20日÷60分)。これは相場や当社実測ではなく、自社工数の計算例です。製品と業務範囲で変わるため、一律の相場は置きません。
見積り依頼時に6問を送り、契約書案でログ・事故対応・再委託を確認し、本番接続前に停止訓練をします。停止目安は、自社で許容できる誤送信や誤更新の件数から逆算します。
IPAの「情報セキュリティ10大脅威 2026」組織編では、「サプライチェーンや委託先を狙った攻撃」が2位、「AIの利用をめぐるサイバーリスク」が3位に初選出されました。AI本体と委託先を別々に見ず、同じ提案の中で確認する理由がここにあります。
費用対効果も同時に決めるなら、AI導入を継続・改善・停止する4つの判断で、権限を広げる前の評価日を設定してください。
よくある質問
読み取り専用では効果が薄くなりませんか
検索、要約、回答案づくりは読み取りだけでもできます。必要な業務だけ、人の承認後に書き込みを加えます。
小さな会社でも同じ事故は起きますか
影響は会社の規模より、AIが触れるデータと操作で決まります。メール送信や顧客台帳の更新を任せれば、小さな会社にも誤操作の可能性があります。
すでに導入済みなら何から確認しますか
AI用アカウント、接続先、各操作の可否を1枚にまとめます。次に停止担当者が操作し、連絡から停止までを測ります。
大手のAIなら安全ですか
会社の規模だけでは、自社の権限や委託先の設定まで決まりません。事案は特殊な評価条件で起きており通常利用と同一視できませんが、権限確認を省く理由にもなりません。
事故の責任はベンダーと自社のどちらですか
契約内容、原因、管理状況、法律で変わります。連絡、調査、復旧、損害対応の分担を書面にし、個別判断は弁護士などへ確認してください。
まとめ|曖昧なら権限を1段階下げる
AIエージェントは、権限と停止可能性を決裁条件にしてください。答えが曖昧なら、読み取り専用や複製データへ1段階下げて影響を限定できます。
- 読み取り・書き込み・外部送信を分ける
- 本番データか複製かを決める
- 異常時に誰が何分で止めるかを試す
- ログ、事故対応、外部サービスを契約書で確認する
次の商談では、6つの質問を提案書の横に置いてください。回答できない項目があれば、その項目の権限だけを下げて始めましょう。AIニュースを経営判断へ置き換えた記事は、AIニュースの記事一覧でも確認できます。
※本記事は2026年8月19日時点の公開情報に基づきます。Metaの詳細な事後報告など未公表の情報があり、各社の調査で範囲が更新される可能性があります。本記事は一般的な情報提供です。個別の法務・契約判断は弁護士などの専門家にご確認ください。