生成AIの情報漏えい対策は、どの製品が安全かを比べる前に、会社で許可するサービス、入力情報、データの扱い、連携先、記録、誤入力時の連絡先を決めます。「学習に使わない」の確認だけでは、保存や共有、外部連携の条件が残ります。この記事では、中小企業が利用前に埋める6項目を1枚にまとめ、3つの補助表で判断方法を整理します。
生成AIの情報漏えい対策は6項目を先に決める
最初に決めるのは、サービス名ではなく、誰が何のためにどの情報を扱うかです。次の6項目を1枚に書き、経営者、管理担当者、業務責任者の担当を記入します。
| 決める項目 | 会社で書く内容 | 主な担当 |
|---|---|---|
| 1. 利用目的とサービス | 対象業務、許可するサービス・契約・会社アカウント、許可外サービス・私物アカウントの扱い、周知方法 | 経営者・管理担当者 |
| 2. 入力情報 | そのまま使う、不要な情報を外して使う、入力しない | 管理担当者・業務責任者 |
| 3. データの扱い | 学習など応答以外の利用、保存、削除、外部提供を確認した資料 | 管理担当者 |
| 4. 連携と共有 | ファイル、メール、社内システムへの接続範囲と、共有方法 | 管理担当者・業務責任者 |
| 5. 記録と見直し | 利用者、用途、確認者、見直す日、利用を止める条件 | 業務責任者 |
| 6. 誤入力時の初動 | 利用停止、記録、社内連絡、サービス提供者への連絡手順 | 経営者・管理担当者 |
小規模な会社では、経営者が複数の役割を兼ねても構いません。大切なのは役職名ではなく、担当者名を空欄にしないことです。
許可外サービスと私物アカウントは、禁止か申請制かを決めて周知します。無断利用を見つけたときの連絡先も、6番目の初動へ書いてください。
つまり、「各自で注意する」では決め事になりません。最初は対象業務を1つに絞り、6項目の空欄を埋めます。対象工程の選び方は、AIに向いている業務を見分ける5問でも整理しています。
情報は4つの経路に分けて確認する
生成AI利用で扱う情報は、入力欄だけを見ても管理できません。この記事では、確認漏れを減らすために「入力・保存・共有・連携」の4経路へ分けます。
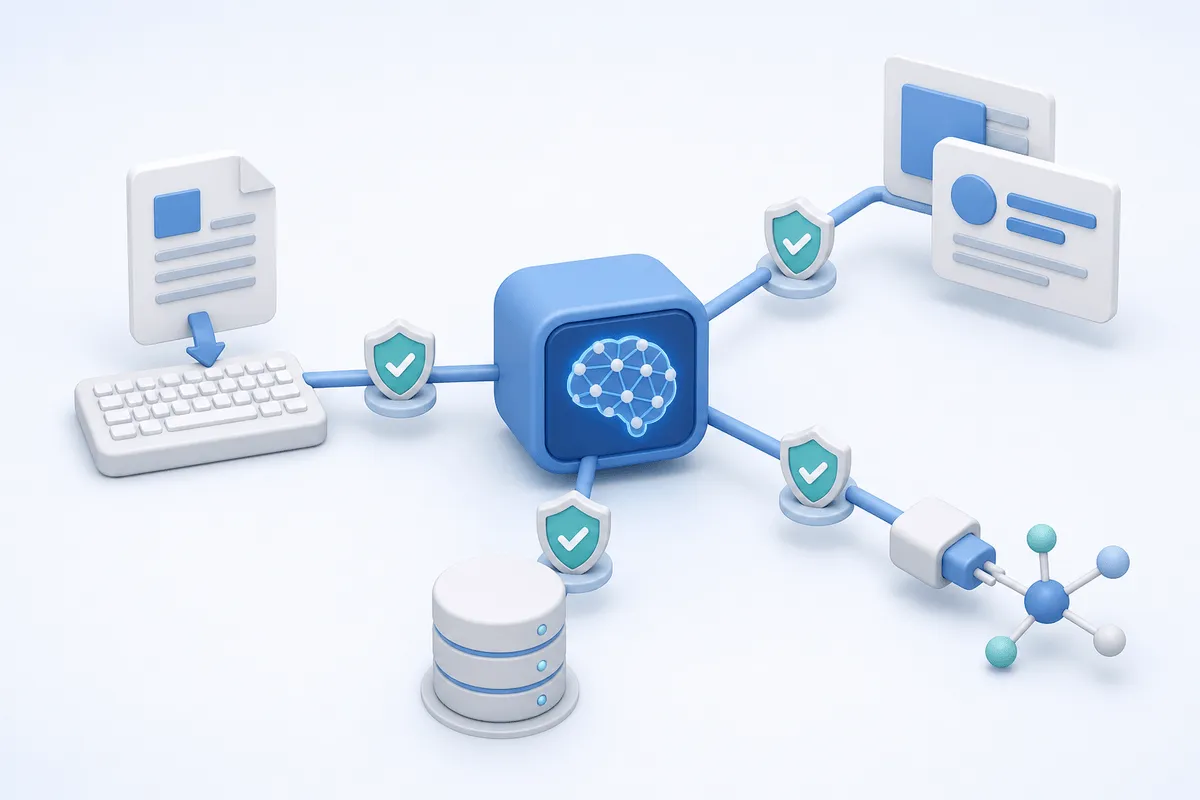
| 経路 | 確認するもの | 会社で決めること |
|---|---|---|
| 入力 | 指示文、貼り付けた文章、添付ファイル・画像・音声 | 入力できる情報の区分 |
| 保存 | 会話履歴、操作記録、サービス側に残るデータ | 保存期間、削除方法、確認担当 |
| 共有 | 共有リンク、出力の転記、共同作業者の閲覧 | 共有できる相手と方法 |
| 連携 | メール、クラウドストレージ、社内システム | 読み取り・書き込み・外部送信の権限 |
4経路は、サービスの機能を断定する分類ではありません。使おうとしている契約と設定を確認するための見取り図です。該当する機能がなければ「使わない」と記録します。
見落としやすいのは連携です。チャット欄へ顧客情報を貼らなくても、接続した保存先を広く読める設定なら、入力禁止だけでは範囲を絞れません。メール送信や台帳更新まで任せるときは、AIエージェントの権限を決める6つの質問も使ってください。
入力情報は3段階に分ける
入力ルールは「個人情報を入れない」の1行で終わらせず、そのまま使う、不要な情報を外して使う、入力しない、の3段階に分けます。この記事では、現場が参照できるよう資料名まで記入します。
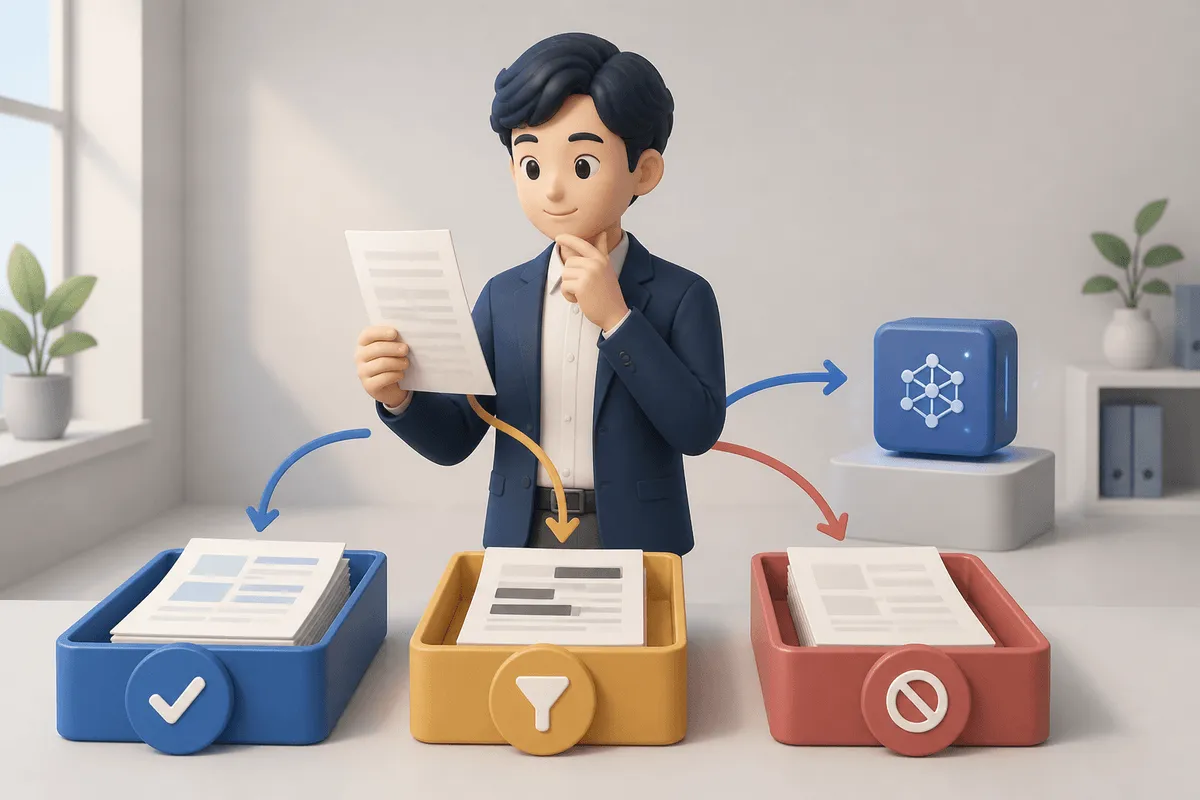
| 区分 | 判断のしかた | 記入例 |
|---|---|---|
| そのまま使う | 公開済みか社内承認済みで、法令・契約・社内規程上の利用条件も満たす | 自社が公開し、利用を認めた商品説明、承認済みの定型文 |
| 不要な情報を外して使う | 目的に氏名や固有の条件が要らず、外した後の利用を会社が認める | 氏名・住所・取引先名を除いた文章や、図面番号・発注者名を除いた説明の構成案 |
| 入力しない | 法令・契約・社内規程で入力を認めていない、または漏えい時の影響を受け入れられない | 認証情報、未公表の契約条件、入力禁止の見積書・図面・相談記録・患者や利用者の記録 |
右端は社内で検討するための例であり、すべての会社に共通する法的な区分ではありません。自社の契約書、秘密情報の管理規程、業界ルールに合わせて具体名へ置き換えてください。
資料名へ置き換えるときは、士業なら依頼者の相談記録、建設なら発注者名入り図面、医療介護なら診療・介護記録、小売卸なら取引先別の仕入条件などを候補にします。そのうえで、法令・契約・社内規程に照らして区分してください。
個人情報保護委員会が2023年6月2日に公表した「生成AIサービスの利用に関する注意喚起等について」は、個人情報を含む入力が利用目的の範囲内かを確認するよう求めています。本人の同意なく個人データ(個人情報データベース等を構成する個人情報)を入力し、そのデータが応答結果の出力以外の目的で扱われる場合は、個人情報保護法に違反する可能性があります。そのため入力するときは、提供者が機械学習へ利用しないことなどを十分に確認するよう示しています(2026年8月28日確認)。
氏名を記号へ置き換えただけで、常に安全になるわけではありません。日付、地域、案件内容の組み合わせで相手が分かるなら、下書きに不要な部分ごと外します。
「学習に使わない」だけでサービスを決めない
学習など応答以外の利用は大切な確認点ですが、それだけで採用は決めません。契約、保存と削除、管理機能、連携権限、事故時の支援を、サービス提供者の公式資料と契約書で見比べます。
| 確認欄 | 残す証拠 |
|---|---|
| 契約と対象プラン | 利用規約、契約書、プラン名、確認日 |
| 応答以外の利用 | データ利用方針、設定画面、契約条項 |
| 保存と削除 | 保存期間、削除方法、契約終了後の扱い |
| アカウント管理 | 利用者の追加・停止、管理者、多要素認証(パスワードに加えてスマホの確認コードなどを使う設定)の有無 |
| 外部提供・再委託 | 提供先と、別会社へ処理を任せる再委託先の説明、契約上の責任分担 |
| 連携権限 | 接続先、読み取り・書き込み・外部送信の設定 |
| 事故時の支援 | 連絡窓口、連絡条件、調査に使える記録 |
製品名だけでは、この表は埋まりません。自社が使う契約と設定を確認し、資料名と確認日まで残します。条件が更新されたときに見直す担当者も決めてください。
IPAは2026年3月27日に「中小企業の情報セキュリティ対策ガイドライン第4.0版」を公表しました。本文の「第2部 実践編 3. 本格的に取り組む(9)取引先/外部情報サービスの管理」(39頁)は、外部情報サービスのセキュリティ要件を定め、利用状況を把握するよう示しています。提供事業者と機密性の高い情報の取扱い方法を取り交わすことも挙げています(2026年8月28日確認)。
試行後の見直し条件は、AI導入を継続・改善・停止に分ける判断方法を使うと同じ記録へまとめられます。
誤入力時は止める・残す・連絡する・確認する
入力ミスに備え、利用前に「止める・記録を残す・社内へ連絡する・提供者へ確認する」の順番と担当者を決めます。
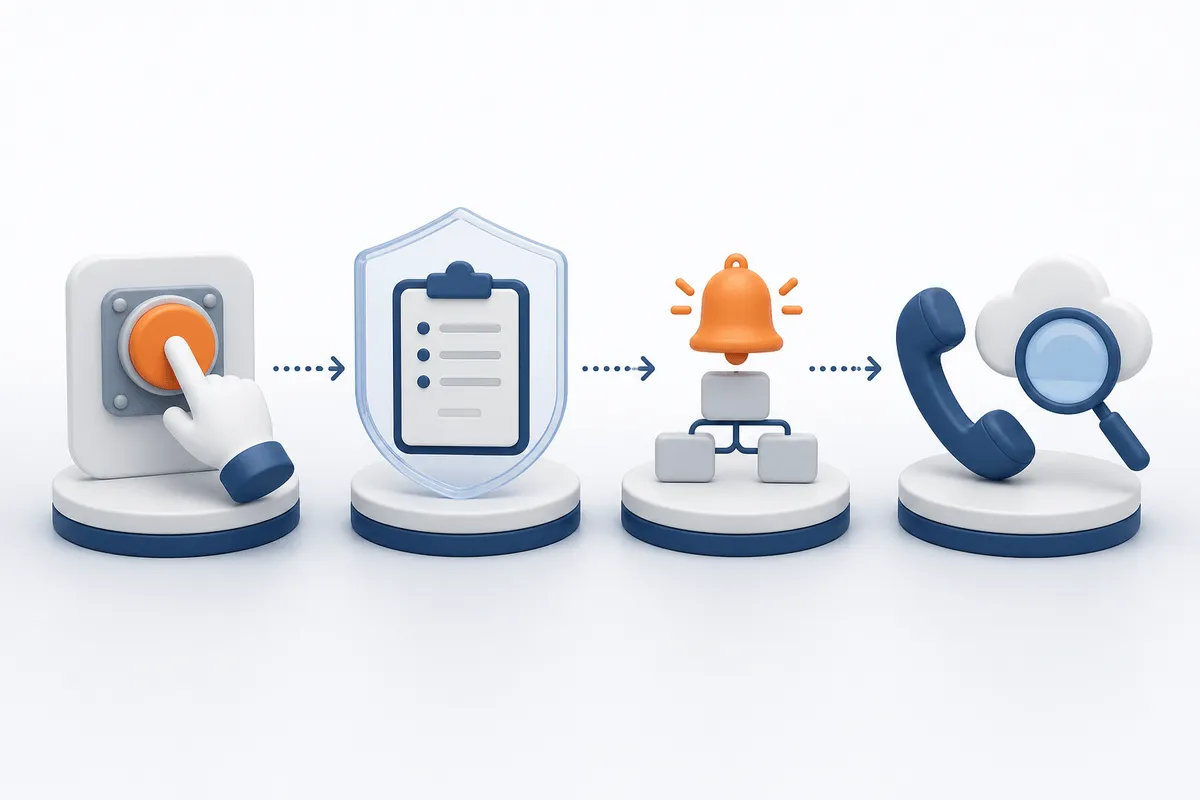
次は社内手順のひな形です。実際の措置は、情報の種類、影響が広がる可能性、サービスの公式手順に沿って判断します。
- まず該当アカウントでの追加入力・共有・連携操作を止めます。判断に迷う範囲は止める側に倒し、停止範囲の最終判断は記録と社内連絡と並行して進めます。
- 操作者、時刻、サービス、入力した情報の種類、共有や連携の有無を記録します。記録の範囲と保存先は社内手順に従い、必要な記録・証拠を消さずに保全してください。
- 管理担当者と経営者へ連絡します。
- 契約と公式窓口を確認し、削除、利用停止、調査に必要な手続きをサービス提供者へ問い合わせます。
- 本人・取引先・関係機関への連絡が必要かを、実際の情報、法令、契約に沿って確認します。個別判断が難しいときは弁護士などの専門家へ確認します。
誤入力が直ちに個人情報保護法上の「漏えい等」に当たるとは限りません。民間事業者では、個人データの漏えい・滅失・毀損、またはそのおそれが次のいずれかに当たる場合に、報告と本人への通知が必要です。要配慮個人情報は、病歴、障害、健康診断結果など、取扱いに特に配慮が必要な個人情報を指します。
| 報告対象となる類型 | 条件 |
|---|---|
| 要配慮個人情報 | 病歴、障害、健康診断結果、診療・調剤情報などの要配慮個人情報を含む個人データ |
| 財産的被害 | 不正利用により財産的被害が生じるおそれがある個人データ |
| 不正目的の行為 | 不正の目的で行われたおそれがある行為による個人データ |
| 1,000人超 | 本人の数が1,000人を超える個人データ |
ここで速報は、把握している内容をまず伝える第一報です。確報は、原因や影響範囲など所定の項目を調べた後の報告です。
個人情報保護委員会の公式案内では、速報は発覚後速やかに、目安として3〜5日以内としています。確報は発覚日から30日以内で、不正目的の類型は60日以内です。本人への通知は、事態に応じて速やかに行います。報告先は原則として同委員会ですが、権限が委任された分野では所管省庁等となります(2026年8月28日確認)。
会話を削除して終わり、とは限りません。どこまで保存・共有・連携されたかを確かめる前に記録を失うと、影響範囲を調べにくくなります。削除操作を含む初動は、利用サービスの公式手順に合わせて決めてください。
IPAの同ガイドライン「第2部 実践編 3. 本格的に取り組む(8)インシデント対応体制等の整備」(38頁)は、対象範囲と判定基準、対応手順、役割分担、連絡体制を定めるよう示しています。手順を作ったら社内で読み合わせ、連絡先と記録欄を確かめてください。
まとめ|今週は1枚の利用ルールを作る
生成AIの情報漏えい対策は、全面禁止か全面解禁かの二択ではありません。1業務を選び、6項目を1枚に書いてから試します。
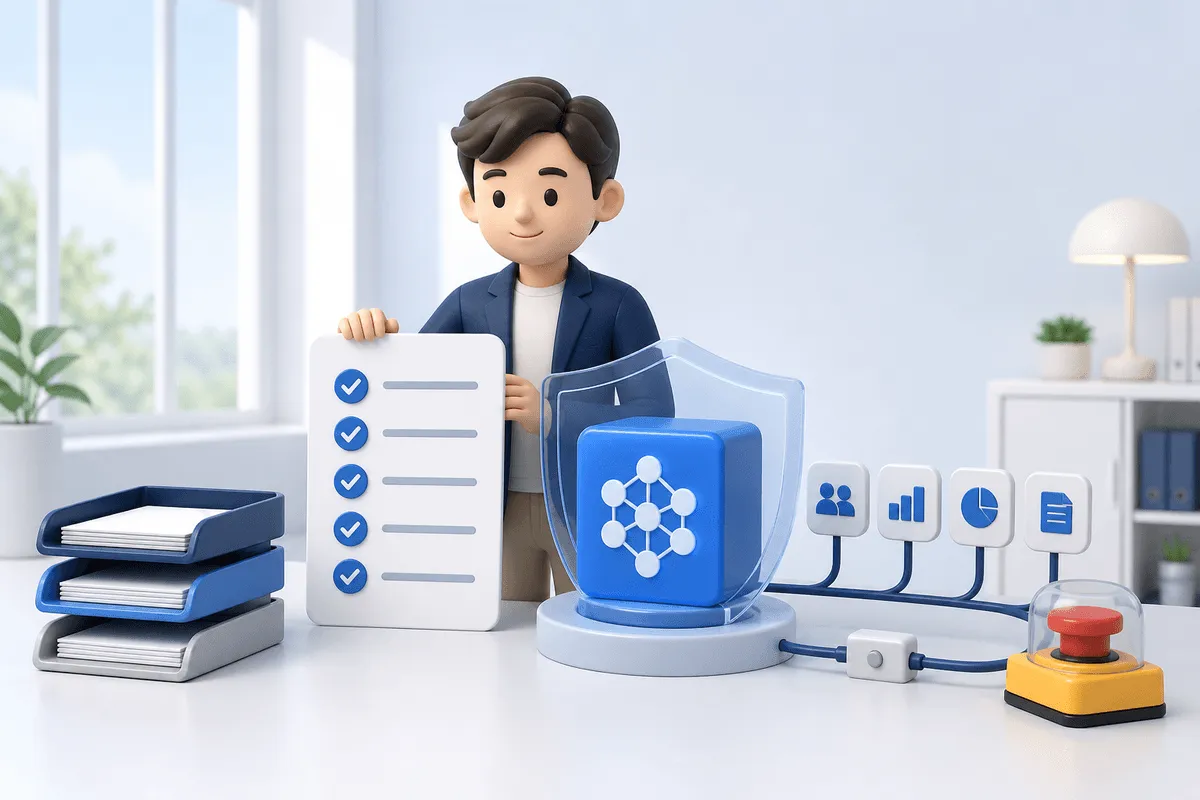
- 利用目的と、許可外・私物を含むサービスとアカウントの扱い(申請記録)
- 入力情報を、そのまま使う・不要な情報を外して使う・入力しないに区分(社内規程)
- 応答以外の利用・保存・削除・外部提供を確認(利用規約)
- 連携範囲と共有方法を確認(権限一覧)
- 利用者・用途・確認者・見直す日を記録(利用記録)
- 誤入力時の停止・記録・連絡・提供者確認を決定(連絡網)
今週は候補業務を1つ選び、最初の表へ担当者名と確認資料を書いてください。空欄が埋まるまでは、使う機能と入力できる情報を最小限にとどめます。
本記事は一般的な情報提供です。個別の個人情報、秘密情報、契約、事故時の対応は、自社の規程と契約を確認し、必要に応じて弁護士などの専門家へご確認ください。